Studiu de cazSector public · Educație — România
WiFi Campus
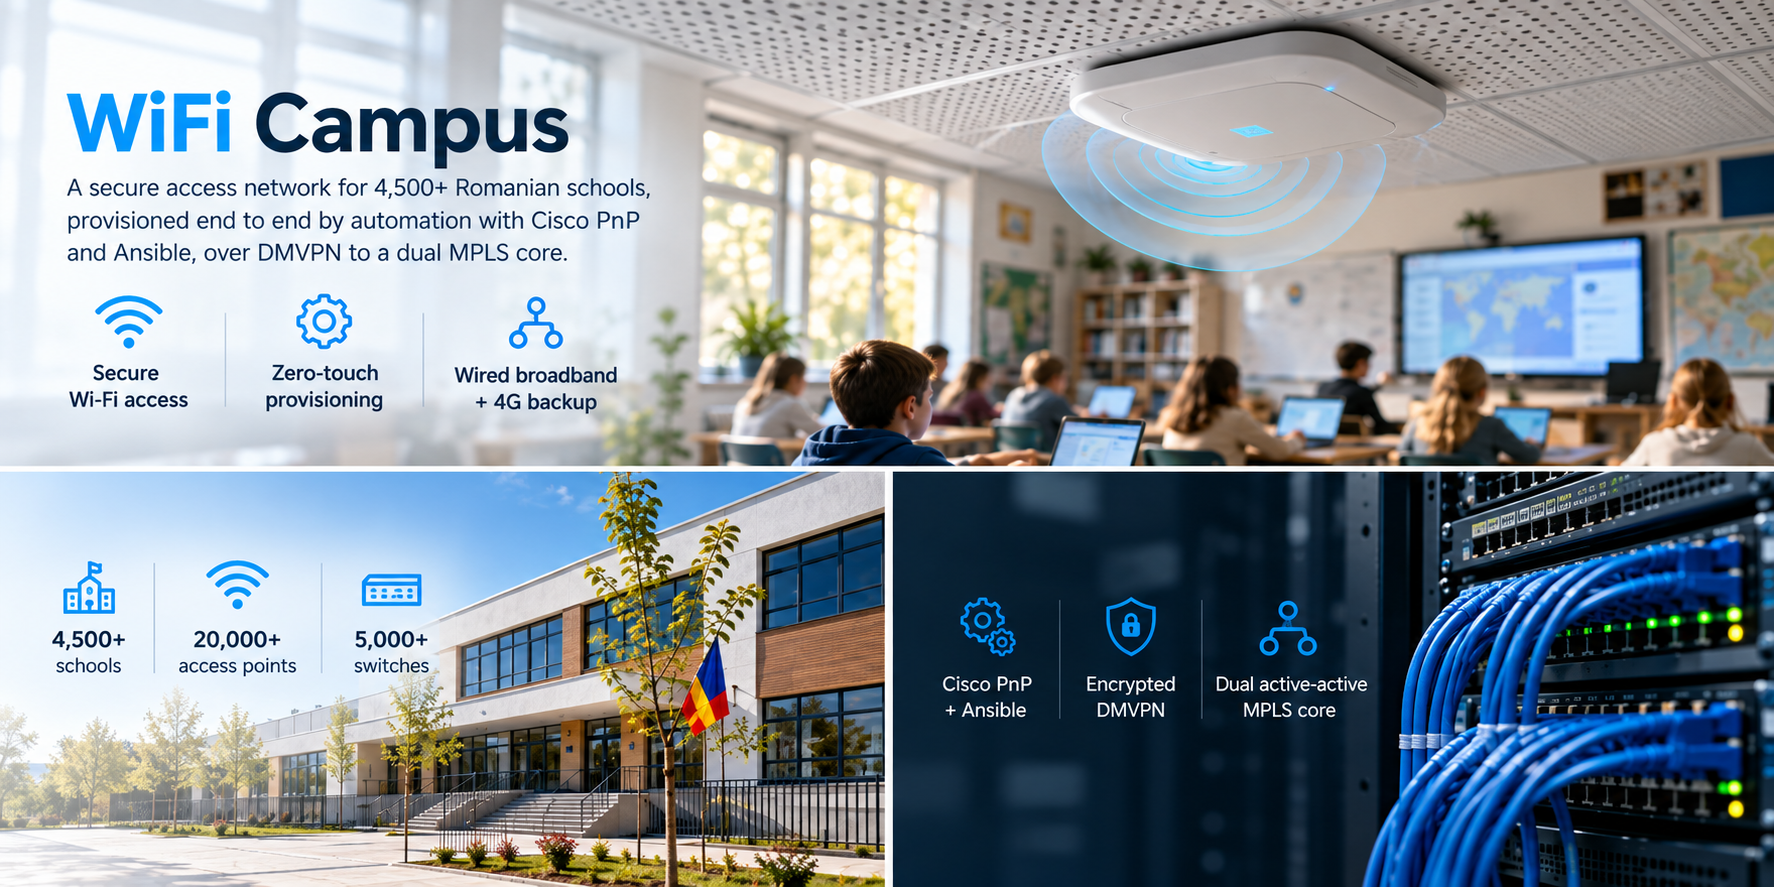
WiFi securizat și administrat, livrat simultan în mii de școli din România — o rețea de acces la nivel național, configurată integral prin automatizare, în timp ce inginerii urmăresc un canal Slack, în loc să lucreze într-o consolă.
01Provocarea
Conectarea școlilor unei țări întregi —
mai repede decât s-ar putea configura manual.
Mii de școli, răspândite în toate județele, fiecare având nevoie de același WiFi securizat, segregat și administrat central — și fiecare doar cu o linie broadband, fără un inginer de rețea la fața locului. Livrarea manuală a unei asemenea infrastructuri, echipament cu echipament, nu s-ar fi încheiat niciodată.
Așa că nu a fost livrată manual. A fost prima implementare Metaminds construită în întregime pe automatizare: routere, switch-uri și puncte de acces care se configurează singure în momentul în care sunt pornite și ajung la internet.
02Amploarea proiectului
O rețea națională de acces,
configurată fără intervenție manuală.
În parteneriat cu BlackBerry, WiFi Campus a devenit cea mai mare implementare BlackBerry din Europa — rețeaua din spatele unui program de educație inteligentă care ajunge în școlile din toată România.
03Automatizare zero-touch
Fiecare echipament se configurează singur. Inginerii doar urmăresc Slack.
Întreaga infrastructură a fost construită cu Cisco Plug and Play și Ansible: configurația este generată pentru fiecare școală dintr-o sursă unică de referință și livrată echipamentelor care contactează controllerul la prima pornire. Fără imagini de referință copiate manual, fără lucru în consolă pentru fiecare locație.
Rezultatul: routere, switch-uri și puncte de acces din mii de locații puse în funcțiune în mod complet automatizat, fără intervenție umană — o implementare automată la o scară pe care Metaminds nu o mai încercase până atunci și care a devenit modelul pentru tot ce a urmat.
04Arhitectura rețelei
Trei niveluri: acces, distribuție, core
Modelul de mai jos este arhitectura de referință, nu implementarea reală. Școlile ajung la patru centre regionale de distribuție prin tuneluri DMVPN criptate; nivelul de distribuție predă traficul unui nucleu MPLS dublu, activ-activ, care asigură ieșirea spre internet și spre rețeaua națională de cercetare și educație.
Router edge cu modul de calcul integrat; WAN dublu.
Conexiune principală broadband prin cablu + conexiune secundară 4G LTE.
Comutare PoE cu 8 porturi, unul sau mai multe switch-uri în fiecare școală.
Acoperire wireless dimensionată în funcție de clădire.
Fiecare tunel dintre școală și nivelul de distribuție, criptat de la un capăt la altul.
Fiecare regiune este conectată la două routere de distribuție, aflate în centre diferite.
Calea prin cablu către hubul principal, calea 4G către cel secundar.
Planurile de management și de utilizator, transportate în VRF-uri proprii.
Huburi DMVPN, principal/secundar în fiecare regiune.
Cluster de firewalluri de nouă generație în fiecare locație de distribuție.
Agregare de nivel 2 către core.
Cluster DHCP / DNS / IPAM care deservește regiunea.
Routere core activ-activ, legături agregate de 40G.
Backbone MPLS-VPN cu MP-BGP prin reflectoare de rute (route reflector).
CGNAT pentru accesul la internet în întreaga infrastructură.
Clustere de firewalluri care protejează nivelul core.
05Securitate și managementul adreselor IP
Protecție la fiecare nivel, adresare dintr-un singur sistem
06Implementarea
Două locații core, patru regiuni,
un singur canal Slack.
Backbone-ul a fost construit din două locații core activ-activ — ambele asigurând accesul la internet prin Carrier-Grade NAT — și patru centre regionale de distribuție, fiecare cu huburile DMVPN, firewallurile și adresarea pentru regiunea sa.
Pe acest backbone, locațiile au fost puse în funcțiune continuu și automat. Progresul era urmărit în Slack: o locație se aprindea pe măsură ce echipamentele ei se înregistrau și era marcată automat ca finalizată când toate erau online — lăsând echipa liberă să se ocupe doar de cele care nu ajungeau online.
07Notă de confidențialitate
Nu dezvăluim locațiile concrete, adresarea sau configurația internă reală a proiectului.
Cifrele și arhitectura de pe această pagină descriu modelul de referință și amploarea proiectului care poate fi comunicată public.