Soluții/Cloud
Cloud & Platform Engineering,
la scară națională.
Construim platforme cloud-native bazate pe virtualizare, containerizare și automatizare CI/CD, care rulează ca IaaS și PaaS — on-premises, hibrid sau multi-site.
Prezentare generală
Infrastructura învechită nu mai poate
ține pasul cu serviciile digitale.
Reproiectăm și extindem infrastructura digitală a organizațiilor cu hardware de înaltă performanță și tehnologii software-defined, pentru securitate, performanță și continuitate operațională — inclusiv în medii hibride sau multi-site.
Servicii
Arhitectură cloud și migrare
Evaluare, proiectare și migrare controlată către arhitecturi cloud-native.
Kubernetes și platforme de containere
Platforme OpenShift/Kubernetes cu multi-tenancy, cote și politici de securitate.
CI/CD
Pipeline-uri cap la cap: build, testare, semnarea artefactelor și livrare continuă.
Infrastructură ca cod
Provizionare declarativă, reproductibilă și auditabilă în întregul parc IT.
Optimizarea costurilor cloud
Dimensionare corectă, monitorizarea consumului și optimizare continuă.
IaaS / PaaS
Servicii de infrastructură și de platformă livrate ca produs intern.
Arhitectura
pe care o folosim
Întregul stack → Platform engineering este disciplina prin care o platformă internă pentru dezvoltatori (Internal Developer Platform) este proiectată, construită și operată ca produs: un drum pavat, atent configurat și self-service, care le permite echipelor de aplicații să livreze software rapid și în siguranță, în timp ce echipa de platformă preia complexitatea de dedesubt — consecvent și sub formă de cod.
↓ Intenția coboară — declarată în Git ↑ Feedbackul urcă — stare, metrici, concluzii
Dezvoltatori care livrează servicii pe calea standard
Onboarding self-service, cote, acces
Dezvoltă platforma prin același flux GitOps
Ancorați în catalog, cu privilegii minime; acționează prin Git
Un singur loc pentru a găsi, crea și înțelege servicii
Versionate, fixate și actualizate treptat; întâi o singură cale, apoi extindere
Dezvoltatorii declară intenția, nu infrastructura
Tenant → Proiect → Serviciu, în câteva minute, fără tichete
Doar citire, răspunde pe baza catalogului
Model canonic: Platformă · Locație · Cluster · Tenant · Proiect · Serviciu
Toată intenția este versionată, revizuită și auditabilă; rollback = revert
Intenția este randată în manifeste și adusă continuu la starea dorită în fiecare locație
Admitere, denumire, semnături — limite de siguranță, nu bariere
Rolurile = capabilități, grupurile = domeniu; pentru oameni și mașini
DORA, adopție, timpul până la primul deploy, NPS
Build, scanare, semnare, atestare (SLSA)
Deploy prin GitOps, lansare progresivă condiționată de SLO-uri
Infrastructura și resursele ca API-uri declarative
Ingress, WAF, service mesh, dirijarea globală a traficului
Metrici, trace-uri, loguri — disponibile peste tot
Detecție la runtime, scanare, secrete doar prin referință
Baze de date gestionate, cu DR pe niveluri
O singură distribuție, în fiecare cluster, în fiecare locație
Management · Producție · Dezvoltare (activ/standby); Observabilitate · Loguri (activ/activ)
Failover între locații, pe baza verificărilor de stare
Suverane, fără dependență de cloudul public
Model operațional
Platforma este un produs
Succesul se măsoară, nu se presupune: întâi nivelul de referință, apoi ținte relative.
Principii de proiectare
Cum se comportă platforma
Încărcarea cognitivă trece de la fiecare dezvoltator la o singură echipă de platformă — o singură dată.
De ce contează
Rezultate
Livrare mai rapidă
Primul deploy în câteva ore; timp mai scurt de livrare a modificărilor.
Încărcare cognitivă mai mică
Echipele se concentrează pe produsul lor, nu pe Kubernetes, rețelistică sau PKI.
Sigur și conform în mod implicit
Artefacte semnate, scanate și verificate prin politici; o pistă de audit completă în Git.
Suveran și cu costuri controlate
Un stack open-source, deținut și operat intern, pe propria noastră infrastructură.
Studii
de caz
Cloudul Guvernamental
Un cloud privat suveran pentru sectorul public din România — peste 500 de servere în patru centre de date Tier IV, construit integral pe Red Hat OpenShift și OpenStack.
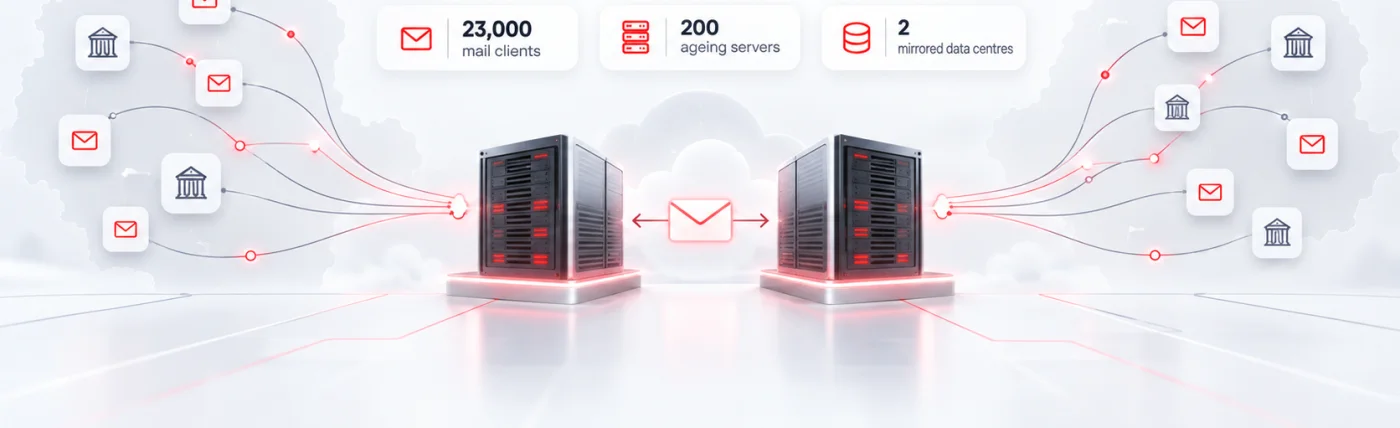
Centralizarea poștei electronice
Aproximativ 200 de servere regionale învechite, 23.000 de clienți de e-mail și peste 100 de aplicații de business consolidate în două centre de date oglindite — fără reproiectarea niciunei aplicații.