Securitatea și livrarea aplicațiilor — România
Protecția aplicațiilor la scară largă.
Un strat unic de securitate și livrare a aplicațiilor pentru una dintre cele mai folosite platforme publice din România — peste 100 de aplicații legacy și cloud-native protejate în două centre de date, construit integral pe F5.
protejate
+ cloud
BIG-IP ® NGINX
01Provocarea
Un singur strat de securitate pentru un parc mixt de aplicații
Serviciile ANAF destinate cetățenilor rulează pe o infrastructură mixtă — aplicații legacy folosite de mulți ani, alături de sarcini de lucru moderne, cloud-native, pe Kubernetes. Ambele sunt expuse publicului la scară largă și ambele sunt atacate continuu.
Mandatul a fost realizarea unui strat unic de securitate și livrare a aplicațiilor, care să protejeze totul, vechi și nou, fără reconstruirea aplicațiilor din spatele lui. Patru constrângeri au modelat fiecare decizie.
02Dimensiune
Servicii expuse publicului,
sub atac permanent.
Traficul este direcționat către locația funcțională prin echilibrare globală a încărcării, inspectat de firewallul pentru aplicații web și rutat către backend-uri legacy sau cloud-native în două centre de date.
03Platforma F5
Cinci module F5, un singur strat de livrare și securitate
Întregul strat de securitate și livrare a aplicațiilor este F5 — un singur furnizor, de la echilibrarea globală a încărcării până la ingress-ul Kubernetes, un singur lanț de control și suport pentru servicii care nu au voie să cadă.
Protecție bazată pe semnături și pe comportament pentru fiecare aplicație publicată; stratul care respinge aproximativ 1,5 milioane de atacuri pe zi înainte ca acestea să ajungă la o aplicație.
Echilibrarea încărcării și rutarea aplicațiilor între grupurile de servere din fiecare locație, atât pentru backend-urile legacy, cât și pentru cele containerizate.
Autentificare și control al accesului la perimetru, integrate cu stratul de identitate.
Direcționează utilizatorii către centrul de date funcțional și comută traficul între DC1 și DC2 în caz de defecțiune.
API Gateway cu validare JWT și NGINX Ingress Controller cu App Protect în fața clusterelor Kubernetes; guvernate prin NGINX Management Suite și un Developer Portal.
04Arhitectură
Un singur model de referință, oglindit în două locații
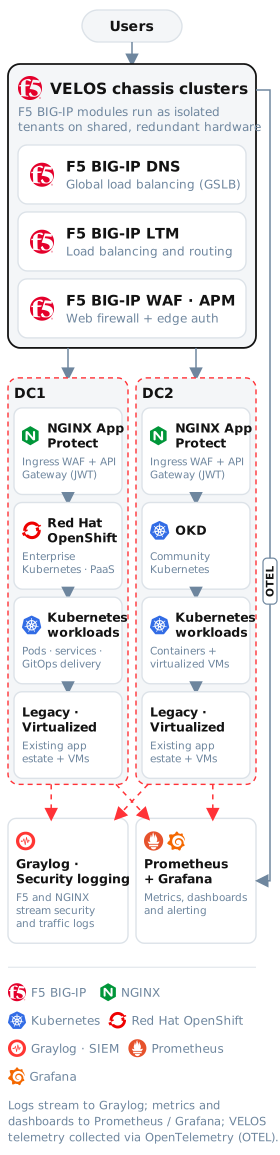
Diagrama prezintă modelul arhitecturii de referință — nu implementarea internă efectivă. Traficul intră prin F5 DNS, este echilibrat de LTM, inspectat de WAF și NGINX App Protect și rutat prin API gateway-ul și ingress-ul NGINX către clusterele Kubernetes, serverele legacy și infrastructura virtualizată din ambele locații.
05Fundația hardware
De la VIPRION la VELOS
Toate modulele F5 au fost consolidate pe VELOS — platforma de șasiuri F5 care rulează pe F5OS — și au înlocuit vechea infrastructură VIPRION. Fiecare instanță BIG-IP rulează ca tenant izolat pe hardware partajat și redundant.
06Integrări
Jurnalizarea evenimentelor de securitate, identitatea și managementul API-urilor
Platforma este conectată la ansamblul mai larg de instrumente operaționale.
07Notă de confidențialitate
Nu dezvăluim nume specifice, locații sau arhitectura tehnologică internă efectivă a proiectului.
Diagrama și cifrele de pe această pagină descriu modelul arhitecturii de referință și dimensiunea proiectului care poate fi comunicată public.